7:30
8:15 AM
Registro
Acreditación y registro
Recepción y registro de participantes.
En un contexto de incorporación acelerada de tecnologías de información (particularmente tecnologías emergentes y disruptivas), despliegue de iniciativas digitales y exigencia de nuevas experiencias para los clientes, las organizaciones cada vez más requieren capacidades digitales extendidas disponibles en el ecosistema digital de negocios donde operan. En este sentido, los productos y servicios que se ofrecen, no sólo deben asegurar que cumplen con las expectativas que esperan los individuos, sino habilitar escenarios donde todos los participantes del ecosistema se articulan y colaboran entre sí para lograr la mejor experiencia para los clientes. Lo anterior implica reconocer la confianza digital como el fundamento de las diferentes relaciones que tienen las organizaciones en su ecosistema digital con el fin de establecer interacciones bien fundadas y anticipar riesgos sistémicos (con sus efectos dominó) que les permitan sobrevivir a eventos sistémicos y permanecer a pesar de sus efectos adversos. Por tanto, las XXVI Jornadas Internacionales de Seguridad Informática ACIS 2026 reconociendo esta realidad de las organizaciones, explora los retos y exigencias de este nuevo momento de una sociedad digital, para adelantar las reflexiones necesarias e incómodas de la realidad digital, y así establecer espacios de conversación abiertos para profundizar en el reto que implica defender la promesa de valor de las empresas en el siglo XXI.
Lugar: Uniandinos
Registrese Aqui!

La Jornada Internacional de Seguridad Informática se adelantará de forma presencial bajo la siguiente estructura:
Jornada: 1 y 2 de Octubre de 2026
Posjornada: 3 de Octubre de 2026 en ACIS
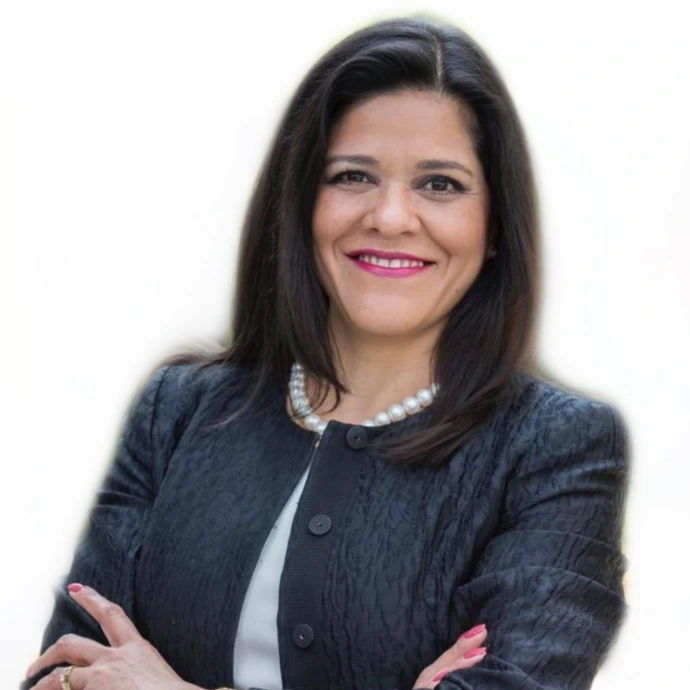
Reconocida por Forbes como "Genio de la transformación digital" y Top Woman in Cybersecurity por WOMCY Latam. Doctora en Seguridad por la EPHE/Sorbona, cuenta con más de 25 años liderando estrategias de ciberseguridad en la banca global (BofA, BBVA, Citi, HSBC). Catedrática, conferencista internacional y referente en la gestión de riesgos de seguridad en entornos financieros.
Resumen: La siguiente revolución de la ciberseguridad no consiste en desconfiar de todo. Consiste en poder demostrar qué es auténtico, en tiempo real.
Cybersecurity Director, CISM, CISSP, Cybersecurity Consultant, Information Security Specialist, Magister Security Info, 27k audit lead, 9k audit, ITil v3, CND, CEH, NSE. DaviBank
La ingeniería social y más en sectores específicos ha evolucionado a velocidad de máquina y, en el caso, se han enriquecido dichos ataques gracias a la IA. La conferencia está enmarcada en cómo la IA, usada desde el punto de vista de la defensa con enfoque, puede ayudar a contrarrestar estos ataques.
Asesora Despacho del Ministro, Oficial de Seguridad de la Información y Protección de Datos. Encargada de coordinar el Equipo de Respuesta a Emergencias Cibernéticas de Colombia-ColCERT
La confianza digital es el resultado de la capacidad de un país para anticipar riesgos, adaptarse a los cambios y fortalecer su resiliencia. Esta ponencia comparte la experiencia de Colombia en el desarrollo de capacidades nacionales que han contribuido a consolidar un entorno digital más seguro, confiable y preparado para enfrentar los retos de la transformación digital.
Cuenta con cerca de 18 años de experiencia en seguridad de la información, promoviendo una cultura de seguridad que apalanca los objetivos del negocio. Se desempeña como Senior Manager Information Security Governance en adidas para Latinoamérica, liderando el gobierno, la gestión de riesgos y el cumplimiento regulatorio en la región. Su trayectoria abarca la implementación de SGSI, continuidad del negocio, análisis de riesgos y auditoría bajo estándares como ISO 27001, ISO 22301, PCI DSS, COBIT e ISO 31000. Hoy enfoca su experiencia en la gobernanza de la Inteligencia Artificial, traduciendo principios éticos en controles accionables.
IA El sistema Operativo de la confianza y la Innovación. Un caso aplicado desde la organización, donde como desde el área de seguridad se ha entendido la IA como sistema operacional para la innovación, manteniendo la vista en los riesgos y fortaleciendo el ecosistema empresarial
Francisco Quintana es ejecutivo senior con más de 35 años de experiencia en tecnologías de información en América Latina, con responsabilidad de P&L regional, fusiones y adquisiciones en Bizagi, Oracle, Hewlett-Packard e Intellego. Actualmente dirige la Maestría en Liderazgo en Transformación Digital (MLTD) del CESA, es Executive Partner de Zeolit (plataforma de inteligencia operativa y automatización de procesos), consultor en transformación digital, miembro de junta directiva de Sofka Technologies y de la junta asesora de tecnología de COVINOC. Ingeniero de Sistemas, con el Programa de Alta Dirección Empresarial (PADE) de INALDE Business School y especialización en Artificial Intelligence for Business (Wharton School). Francisco Quintana mantiene una vinculación histórica con ACIS: presidió su Junta Directiva entre 2011 y 2013, tras haberse desempeñado como miembro de junta entre 2002 y 2004. Esta trayectoria institucional de más de dos décadas con la asociación enmarca su participación en la XXVI Jornada Internacional de Seguridad Informática.
La adopción acelerada de SaaS, PaaS e IaaS ha instalado en las organizaciones una falsa sensación de seguridad: multiplicar proveedores no es lo mismo que distribuir el riesgo. La evidencia reciente —desde fallas globales de infraestructura hasta interrupciones simultáneas de servicios críticos en múltiples industrias— demuestra que la nube no elimina la dependencia, la concentra en un número reducido de actores invisibles para quienes solo ven "su" proveedor directo. Esta charla propone dejar de tratar la continuidad de negocio como un documento de TI revisado una vez al año, y convertirla en una capacidad de gobierno continuo sobre el mapa real de dependencias del ecosistema digital. La pregunta de fondo: ¿está su organización diseñada para sobrevivir a un evento sistémico, o solo para prevenir incidentes aislados?

Ingeniero de Sistemas con más de 16 años de experiencia en seguridad y ciberseguridad en sectores públicos y privados, desde roles técnicos hasta posiciones directivas. CEO y vCISO en CISOS.CLUB, empresa dedicada a fortalecer el talento y la estrategia en seguridad digital. Especialista en Seguridad de Redes y Máster en Seguridad de la Información, con formación ejecutiva y múltiples certificaciones, incluyendo CISM, ISO 27001, ISO 27005, LPIC1 y Coach Profesional. Actualmente se desempeña como Chief Growth Officer, mentor de profesionales en ciberseguridad, facilitador estratégico para organizaciones, profesor de posgrado y conferencista internacional. Participa activamente en comunidades y programas de mentoría en América Latina a través de CISOS.CLUB, APSIC, CISOS_COL y CISOS_LATAM.
En tiempos complejos del manejo de la seguridad, la función de la misma es ampliamente más desafiante, la charla propone el concepto de “arquitectura de confianza” como marco integrador para comprender la función contemporánea del CISO, entendida como la articulación de capacidades técnicas, organizacionales, comunicacionales y éticas que permiten sostener confianza digital en escenarios complejos.

Ingeniero y Magíster en Ingeniería de Sistemas y Computación por la Universidad de los Andes. Especialista en Derecho Disciplinario por la Universidad Externado de Colombia. Ph.D en Business Administration por Newport University,CA. USA. y Ph.D en Educación por la Universidad Santo Tomás, Colombia. Tiene más de 30 años de experiencia como académico y ejecutivo en seguridad de la información, privacidad, ciberseguridad, gobierno y auditoría de TI. Es Examinador Certificado de Fraude (CFE), Cobit5 Certificate, Auditor Certificado de Control Interno (CICA), Certificado Ejecutivo en Liderazgo y Gestión por el MIT Sloan School of Management, Certificado Ejecutivo en Liderazgo y Estrategia de Ciberseguridad por Florida International University y formación como miembro de Junta Directiva por INCAE Business School. En 2016 recibió el reconocimiento como "Cybersecurity Educator of the year 2016" para América Latina por el Cybersecurity Excellence Awards y en 2023 el premio global al liderazgo en Educación por ISACA, siendo el primer latinoamericano en recibir esta distinción. Autor de libros de referencia en seguridad y control en Latinoamérica como "Computación forense. Descubriendo los rastros informáticos", "Manual de un CISO" y su más reciente publicación la segunda edición de "Ciberseguridad Empresarial: Reflexiones y retos para los ejecutivos del siglo XXI". Cuenta con más de 260 publicaciones en revistas y eventos internacionales. Ha sido conferencista invitado en más de un centenar de foros y conferencias nacionales e internacionales sobre temas de seguridad y control en América Latina. Actualmente es profesor universitario y asesor internacional independiente en sus temas de especialidad. Director de la Revista "SISTEMAS" de ACIS.
En un contexto cada vez más no-lineal, acelerado, volátil e interconectado las organizaciones se ubican y operan dentro de un ecosistema digital con múltiples conexiones y terceros para desarrollar su promesa de valor. Este escenario habilita no solamente oportunidades, sino retos asociados con ciberataques que se propagan y afectan los diferentes participantes del ecosistema digital. En este sentido, las juntas directivas deben asegurar un marco base de gobernanza frente a la gestión del riesgo cibernético para dar cuenta de su deber fiduciario asociado con sus diferentes grupos de interés. En consecuencia, esta presentación introduce el concepto de Empresa Mínima Viable, como un marco de trabajo para toma de decisiones en los directorios (centrado en la promesa de valor de la empresa), con el fin de detallar el mínimo de servicios críticos básicos requeridos para operar, que no pueden interrumpirse, a pesar de cualquier evento cibernético adverso.

Doctora en Educación (Universidad Santo Tomás - Colombia), Magíster en Desarrollo Organizacional y Humano, e Ingeniera de Sistemas (Universidad del Valle de Atemajac - México). Actualmente se desempeña como Coordinadora Académica de Posgrados en la Facultad de Contaduría Pública de la Universidad Externado de Colombia. Profesional con sólida experiencia en gestión educativa (académica y administrativa), desarrollo organizacional y humano, diseño de estrategias para el cambio institucional, así como en proyectos de sostenibilidad y responsabilidad social. Ha liderado procesos de formación, desarrollo de talento y mejora continua en contextos empresariales y educativos. Docente en áreas de ingeniería de sistemas, educación, investigación, planeación y gestión de proyectos.
Resultados y revelaciones estratégicas
Con más de una década de experiencia en ciberseguridad, hacking ético y gestión de la privacidad, trabajo en la intersección de la tecnología, los negocios y la regulación para proteger a las organizaciones contra amenazas en constante evolución y alinear la postura de seguridad con los estándares de cumplimiento. Como CISO, DPO y CCO en una empresa líder de tecnología, lidero iniciativas para proteger datos sensibles, mitigar riesgos y garantizar el cumplimiento de PCI-DSS, ISO 27001 y Cyber Essentials, al tiempo que impulso el crecimiento y la innovación. Mi experiencia profesional incluye haberme desempeñado como Asesor de Ciberseguridad en la Superintendencia Financiera de Colombia moldeando marcos regulatorios, liderar pruebas de penetración, informática forense y auditorías de seguridad en PwC, y realizar investigaciones en respuesta a incidentes, seguridad en la nube y análisis forense de redes en la Universidad de Delaware. Además de mi liderazgo corporativo, soy profesor universitario dedicado a la formación de profesionales en hacking ético, computación forense y seguridad de redes. Mi trayectoria académica cuenta con un Doctorado en Análisis de Ciberseguridad en curso (GWU), una Maestría en Derecho Cibernético y Nuevas Tecnologías (Externado de Colombia) y una Maestría en Seguridad de la Información (Universidad de los Andes), respaldados por certificaciones que incluyen CEH, CHFI, ECSA, LPT y Auditor Líder ISO 27001, entre otras. Impulsado por la misión de anticipar riesgos, adaptarme a las regulaciones y mejorar la resiliencia en ciberseguridad, siempre estoy abierto a nuevas oportunidades, colaboraciones en investigación e iniciativas que desafíen los límites de la ciberseguridad, la privacidad y la gestión de riesgos.
La adopción de Inteligencia Artificial avanza más rápido que la capacidad de muchas organizaciones para gobernarla. Esta charla explora cómo evolucionar desde el Shadow AI hacia la implementación de un Sistema de Gestión de Inteligencia Artificial, basado en estándares internacionales, que permita identificar los usos de IA, establecer responsabilidades y gestionar sus riesgos e impactos.
Director de Ciberseguridad para América en Entelgy Security, con más de una década de experiencia liderando estrategias de seguridad digital en Colombia y Latinoamérica. Ha ocupado roles clave en organizaciones como Banco Davivienda y Digiware, especializándose estrategia, auditoría, desarrollo de valor desde la ciberseguridad. Cuenta con una Maestría en Seguridad de la Información de la Universidad Internacional de La Rioja y certificaciones de alto nivel en el sector, como C|CISO, CISSP, CISM. Es referente visible de la ciberseguridad corporativa en Colombia y Latinoamérica, con más de una década de carrera documentada en medios, academia y la industria tecnológica; ha moderado webinars y eventos de alto impacto en la región. Su enfoque combina la visión estratégica del CISO con experiencia técnica.
Verificar, con evidencia, que un proyecto de IA implementa las buenas prácticas de ciberseguridad exigidas por los marcos internacionales de referencia, y expresar el resultado como un score de riesgo comparable entre proyectos. El instrumento es escalable: un piloto pequeño responde solo los controles base, mientras que un agente autónomo en producción con datos personales activa el catálogo completo.
Es miembro voluntaria de Latam Women in Cybersecurity (WOMCY) en la región de MCA, con más de 28 años de experiencia en el sector tecnológico. Reconocida por su liderazgo y visión estratégica, se ha especializado en gestión tecnológica, inteligencia de amenazas, y resiliencia cibernética, destacándose como una promotora activa de la seguridad digital y la inclusión en el mundo de la ciberseguridad. Su compromiso con la innovación y la protección digital la convierte en una referente admirada en la industria.
Las organizaciones de hoy necesitan desarrollar la capacidad de seguir prestando servicios críticos y esta se construye cuando la seguridad, la operación deciden trabajar juntas, sobre lo mínimo viable de negocio . Tenemos que deconstruir la idea de la recuperación en torno a la tecnología, y más reorientar la idea a que al recuperarnos recuperamos es un negocio y así damos confianza a los clientes, que no solo se da con tener un backup. /p>
Ingeniero de sistemas. Especialista en Seguridad Informática; Master en Ciberseguridad y Ciberdefensa, jefe División de Ciberdefensa, Dirección de Cibernética Naval. Armada Nacional.
Esta charla lo que plantea es la idea centrada en como las armas cibernéticas y los conflictos digitales, a la luz de la realidad actual, afectan significativamente a los países y ecosistemas, sin distingo de banderas, a diferencia de los conflictos cinéticos los digitales transcienden fronteras. /p>
Reconocida por Forbes como "Genio de la transformación digital" y Top Woman in Cybersecurity por WOMCY Latam. Doctora en Seguridad por la EPHE/Sorbona, cuenta con más de 25 años liderando estrategias de ciberseguridad en la banca global (BofA, BBVA, Citi, HSBC). Catedrática, conferencista internacional y referente en la gestión de riesgos de seguridad en entornos financieros.
Resumen: La siguiente revolución de la ciberseguridad no consiste en desconfiar de todo. Consiste en poder demostrar qué es auténtico, en tiempo real.
Cybersecurity Director, CISM, CISSP, Cybersecurity Consultant, Information Security Specialist, Magister Security Info, 27k audit lead, 9k audit, ITil v3, CND, CEH, NSE. DaviBank
La ingeniería social y más en sectores específicos ha evolucionado a velocidad de máquina y, en el caso, se han enriquecido dichos ataques gracias a la IA. La conferencia está enmarcada en cómo la IA, usada desde el punto de vista de la defensa con enfoque, puede ayudar a contrarrestar estos ataques.
Asesora Despacho del Ministro, Oficial de Seguridad de la Información y Protección de Datos. Encargada de coordinar el Equipo de Respuesta a Emergencias Cibernéticas de Colombia-ColCERT
La confianza digital es el resultado de la capacidad de un país para anticipar riesgos, adaptarse a los cambios y fortalecer su resiliencia. Esta ponencia comparte la experiencia de Colombia en el desarrollo de capacidades nacionales que han contribuido a consolidar un entorno digital más seguro, confiable y preparado para enfrentar los retos de la transformación digital.
Cuenta con cerca de 18 años de experiencia en seguridad de la información, promoviendo una cultura de seguridad que apalanca los objetivos del negocio. Se desempeña como Senior Manager Information Security Governance en adidas para Latinoamérica, liderando el gobierno, la gestión de riesgos y el cumplimiento regulatorio en la región. Su trayectoria abarca la implementación de SGSI, continuidad del negocio, análisis de riesgos y auditoría bajo estándares como ISO 27001, ISO 22301, PCI DSS, COBIT e ISO 31000. Hoy enfoca su experiencia en la gobernanza de la Inteligencia Artificial, traduciendo principios éticos en controles accionables.
IA El sistema Operativo de la confianza y la Innovación. Un caso aplicado desde la organización, donde como desde el área de seguridad se ha entendido la IA como sistema operacional para la innovación, manteniendo la vista en los riesgos y fortaleciendo el ecosistema empresarial
Francisco Quintana es ejecutivo senior con más de 35 años de experiencia en tecnologías de información en América Latina, con responsabilidad de P&L regional, fusiones y adquisiciones en Bizagi, Oracle, Hewlett-Packard e Intellego. Actualmente dirige la Maestría en Liderazgo en Transformación Digital (MLTD) del CESA, es Executive Partner de Zeolit (plataforma de inteligencia operativa y automatización de procesos), consultor en transformación digital, miembro de junta directiva de Sofka Technologies y de la junta asesora de tecnología de COVINOC. Ingeniero de Sistemas, con el Programa de Alta Dirección Empresarial (PADE) de INALDE Business School y especialización en Artificial Intelligence for Business (Wharton School). Francisco Quintana mantiene una vinculación histórica con ACIS: presidió su Junta Directiva entre 2011 y 2013, tras haberse desempeñado como miembro de junta entre 2002 y 2004. Esta trayectoria institucional de más de dos décadas con la asociación enmarca su participación en la XXVI Jornada Internacional de Seguridad Informática.
La adopción acelerada de SaaS, PaaS e IaaS ha instalado en las organizaciones una falsa sensación de seguridad: multiplicar proveedores no es lo mismo que distribuir el riesgo. La evidencia reciente —desde fallas globales de infraestructura hasta interrupciones simultáneas de servicios críticos en múltiples industrias— demuestra que la nube no elimina la dependencia, la concentra en un número reducido de actores invisibles para quienes solo ven "su" proveedor directo. Esta charla propone dejar de tratar la continuidad de negocio como un documento de TI revisado una vez al año, y convertirla en una capacidad de gobierno continuo sobre el mapa real de dependencias del ecosistema digital. La pregunta de fondo: ¿está su organización diseñada para sobrevivir a un evento sistémico, o solo para prevenir incidentes aislados?
Ingeniero de Sistemas con más de 16 años de experiencia en seguridad y ciberseguridad en sectores públicos y privados, desde roles técnicos hasta posiciones directivas. CEO y vCISO en CISOS.CLUB, empresa dedicada a fortalecer el talento y la estrategia en seguridad digital. Especialista en Seguridad de Redes y Máster en Seguridad de la Información, con formación ejecutiva y múltiples certificaciones, incluyendo CISM, ISO 27001, ISO 27005, LPIC1 y Coach Profesional. Actualmente se desempeña como Chief Growth Officer, mentor de profesionales en ciberseguridad, facilitador estratégico para organizaciones, profesor de posgrado y conferencista internacional. Participa activamente en comunidades y programas de mentoría en América Latina a través de CISOS.CLUB, APSIC, CISOS_COL y CISOS_LATAM.
En tiempos complejos del manejo de la seguridad, la función de la misma es ampliamente más desafiante, la charla propone el concepto de “arquitectura de confianza” como marco integrador para comprender la función contemporánea del CISO, entendida como la articulación de capacidades técnicas, organizacionales, comunicacionales y éticas que permiten sostener confianza digital en escenarios complejos.
Ingeniero y Magíster en Ingeniería de Sistemas y Computación por la Universidad de los Andes. Especialista en Derecho Disciplinario por la Universidad Externado de Colombia. Ph.D en Business Administration por Newport University,CA. USA. y Ph.D en Educación por la Universidad Santo Tomás, Colombia. Tiene más de 30 años de experiencia como académico y ejecutivo en seguridad de la información, privacidad, ciberseguridad, gobierno y auditoría de TI. Es Examinador Certificado de Fraude (CFE), Cobit5 Certificate, Auditor Certificado de Control Interno (CICA), Certificado Ejecutivo en Liderazgo y Gestión por el MIT Sloan School of Management, Certificado Ejecutivo en Liderazgo y Estrategia de Ciberseguridad por Florida International University y formación como miembro de Junta Directiva por INCAE Business School. En 2016 recibió el reconocimiento como "Cybersecurity Educator of the year 2016" para América Latina por el Cybersecurity Excellence Awards y en 2023 el premio global al liderazgo en Educación por ISACA, siendo el primer latinoamericano en recibir esta distinción. Autor de libros de referencia en seguridad y control en Latinoamérica como "Computación forense. Descubriendo los rastros informáticos", "Manual de un CISO" y su más reciente publicación la segunda edición de "Ciberseguridad Empresarial: Reflexiones y retos para los ejecutivos del siglo XXI". Cuenta con más de 260 publicaciones en revistas y eventos internacionales. Ha sido conferencista invitado en más de un centenar de foros y conferencias nacionales e internacionales sobre temas de seguridad y control en América Latina. Actualmente es profesor universitario y asesor internacional independiente en sus temas de especialidad. Director de la Revista "SISTEMAS" de ACIS.
En un contexto cada vez más no-lineal, acelerado, volátil e interconectado las organizaciones se ubican y operan dentro de un ecosistema digital con múltiples conexiones y terceros para desarrollar su promesa de valor. Este escenario habilita no solamente oportunidades, sino retos asociados con ciberataques que se propagan y afectan los diferentes participantes del ecosistema digital. En este sentido, las juntas directivas deben asegurar un marco base de gobernanza frente a la gestión del riesgo cibernético para dar cuenta de su deber fiduciario asociado con sus diferentes grupos de interés. En consecuencia, esta presentación introduce el concepto de Empresa Mínima Viable, como un marco de trabajo para toma de decisiones en los directorios (centrado en la promesa de valor de la empresa), con el fin de detallar el mínimo de servicios críticos básicos requeridos para operar, que no pueden interrumpirse, a pesar de cualquier evento cibernético adverso.
Doctora en Educación (Universidad Santo Tomás - Colombia), Magíster en Desarrollo Organizacional y Humano, e Ingeniera de Sistemas (Universidad del Valle de Atemajac - México). Actualmente se desempeña como Coordinadora Académica de Posgrados en la Facultad de Contaduría Pública de la Universidad Externado de Colombia. Profesional con sólida experiencia en gestión educativa (académica y administrativa), desarrollo organizacional y humano, diseño de estrategias para el cambio institucional, así como en proyectos de sostenibilidad y responsabilidad social. Ha liderado procesos de formación, desarrollo de talento y mejora continua en contextos empresariales y educativos. Docente en áreas de ingeniería de sistemas, educación, investigación, planeación y gestión de proyectos.
Resultados y revelaciones estratégicas
Con más de una década de experiencia en ciberseguridad, hacking ético y gestión de la privacidad, trabajo en la intersección de la tecnología, los negocios y la regulación para proteger a las organizaciones contra amenazas en constante evolución y alinear la postura de seguridad con los estándares de cumplimiento. Como CISO, DPO y CCO en una empresa líder de tecnología, lidero iniciativas para proteger datos sensibles, mitigar riesgos y garantizar el cumplimiento de PCI-DSS, ISO 27001 y Cyber Essentials, al tiempo que impulso el crecimiento y la innovación. Mi experiencia profesional incluye haberme desempeñado como Asesor de Ciberseguridad en la Superintendencia Financiera de Colombia moldeando marcos regulatorios, liderar pruebas de penetración, informática forense y auditorías de seguridad en PwC, y realizar investigaciones en respuesta a incidentes, seguridad en la nube y análisis forense de redes en la Universidad de Delaware. Además de mi liderazgo corporativo, soy profesor universitario dedicado a la formación de profesionales en hacking ético, computación forense y seguridad de redes. Mi trayectoria académica cuenta con un Doctorado en Análisis de Ciberseguridad en curso (GWU), una Maestría en Derecho Cibernético y Nuevas Tecnologías (Externado de Colombia) y una Maestría en Seguridad de la Información (Universidad de los Andes), respaldados por certificaciones que incluyen CEH, CHFI, ECSA, LPT y Auditor Líder ISO 27001, entre otras. Impulsado por la misión de anticipar riesgos, adaptarme a las regulaciones y mejorar la resiliencia en ciberseguridad, siempre estoy abierto a nuevas oportunidades, colaboraciones en investigación e iniciativas que desafíen los límites de la ciberseguridad, la privacidad y la gestión de riesgos.
La adopción de Inteligencia Artificial avanza más rápido que la capacidad de muchas organizaciones para gobernarla. Esta charla explora cómo evolucionar desde el Shadow AI hacia la implementación de un Sistema de Gestión de Inteligencia Artificial, basado en estándares internacionales, que permita identificar los usos de IA, establecer responsabilidades y gestionar sus riesgos e impactos.
Director de Ciberseguridad para América en Entelgy Security, con más de una década de experiencia liderando estrategias de seguridad digital en Colombia y Latinoamérica. Ha ocupado roles clave en organizaciones como Banco Davivienda y Digiware, especializándose estrategia, auditoría, desarrollo de valor desde la ciberseguridad. Cuenta con una Maestría en Seguridad de la Información de la Universidad Internacional de La Rioja y certificaciones de alto nivel en el sector, como C|CISO, CISSP, CISM. Es referente visible de la ciberseguridad corporativa en Colombia y Latinoamérica, con más de una década de carrera documentada en medios, academia y la industria tecnológica; ha moderado webinars y eventos de alto impacto en la región. Su enfoque combina la visión estratégica del CISO con experiencia técnica.
Verificar, con evidencia, que un proyecto de IA implementa las buenas prácticas de ciberseguridad exigidas por los marcos internacionales de referencia, y expresar el resultado como un score de riesgo comparable entre proyectos. El instrumento es escalable: un piloto pequeño responde solo los controles base, mientras que un agente autónomo en producción con datos personales activa el catálogo completo.
Es miembro voluntaria de Latam Women in Cybersecurity (WOMCY) en la región de MCA, con más de 28 años de experiencia en el sector tecnológico. Reconocida por su liderazgo y visión estratégica, se ha especializado en gestión tecnológica, inteligencia de amenazas, y resiliencia cibernética, destacándose como una promotora activa de la seguridad digital y la inclusión en el mundo de la ciberseguridad. Su compromiso con la innovación y la protección digital la convierte en una referente admirada en la industria.
Las organizaciones de hoy necesitan desarrollar la capacidad de seguir prestando servicios críticos y esta se construye cuando la seguridad, la operación deciden trabajar juntas, sobre lo mínimo viable de negocio . Tenemos que deconstruir la idea de la recuperación en torno a la tecnología, y más reorientar la idea a que al recuperarnos recuperamos es un negocio y así damos confianza a los clientes, que no solo se da con tener un backup. /p>
Ingeniero de sistemas. Especialista en Seguridad Informática; Master en Ciberseguridad y Ciberdefensa, jefe División de Ciberdefensa, Dirección de Cibernética Naval. Armada Nacional.
Esta charla lo que plantea es la idea centrada en como las armas cibernéticas y los conflictos digitales, a la luz de la realidad actual, afectan significativamente a los países y ecosistemas, sin distingo de banderas, a diferencia de los conflictos cinéticos los digitales transcienden fronteras. /p>
01

02

03

04

Profesionales especializados que se encargan de nuestro éxito

Co-Director
Experto con doble Ph.D y más de 30 años de trayectoria académica y ejecutiva en ciberseguridad, privacidad y gobierno de TI. Galardonado internacionalmente por ISACA (2023) y autor de libros referentes en la región. Actualmente es asesor internacional, profesor universitario y Director de la Revista "SISTEMAS" de ACIS.

Co-Director
Ingeniero de Sistemas y Magíster en Seguridad de la Información, destacado como vCISO, vCPO y coach ejecutivo con certificaciones internacionales. Combina su experiencia corporativa con la docencia de posgrado y la creación de la comunidad CISOS.CLUB. Es miembro del comité editorial de la Revista "SISTEMAS" de ACIS.
Charlas inspiradoras innovadoras.
Presentaciones impactantes líderes conferencia.


Únete a nosotros y haz parte de un evento que reúne a los mejores profesionales del sector. Como patrocinador, tendrás la oportunidad de aumentar la visibilidad de tu marca, conectar con tu público objetivo y fortalecer tu presencia en la industria.